LINEログインのPKCEで失敗するとき|code_verifierと認可要求の対応を確認
この記事の結論
LINEログインのPKCEを、生成・変換・認可要求・トークン交換の4段階で確認。S256とBase64URL、開始時の値の保持、別タブの取り違え、安全な再試行を整理します。
最終更新:2026年11月18日
LINEログインへPKCEを導入した後、認可コードからトークンを取得できないときは、開始時のcode_verifierから作った値を認可要求へ渡し、その同じcode_verifierをトークン交換で使っているかを確認します。戻ってきてから別の値を作り直すと、開始した要求との対応が失われます。
この記事は、LINEログイン v2.1の認可コードフローをウェブアプリへ実装する担当者向けです。PKCEは認可コードの横取りへの対策です。stateの不一致やIDトークンの検証とは役割が異なります。利用中の認証ライブラリーが処理を担う場合は、その設定と保存方法から確認してください。
送る場所が違う二つの値を、同じログイン開始へ結び付ける
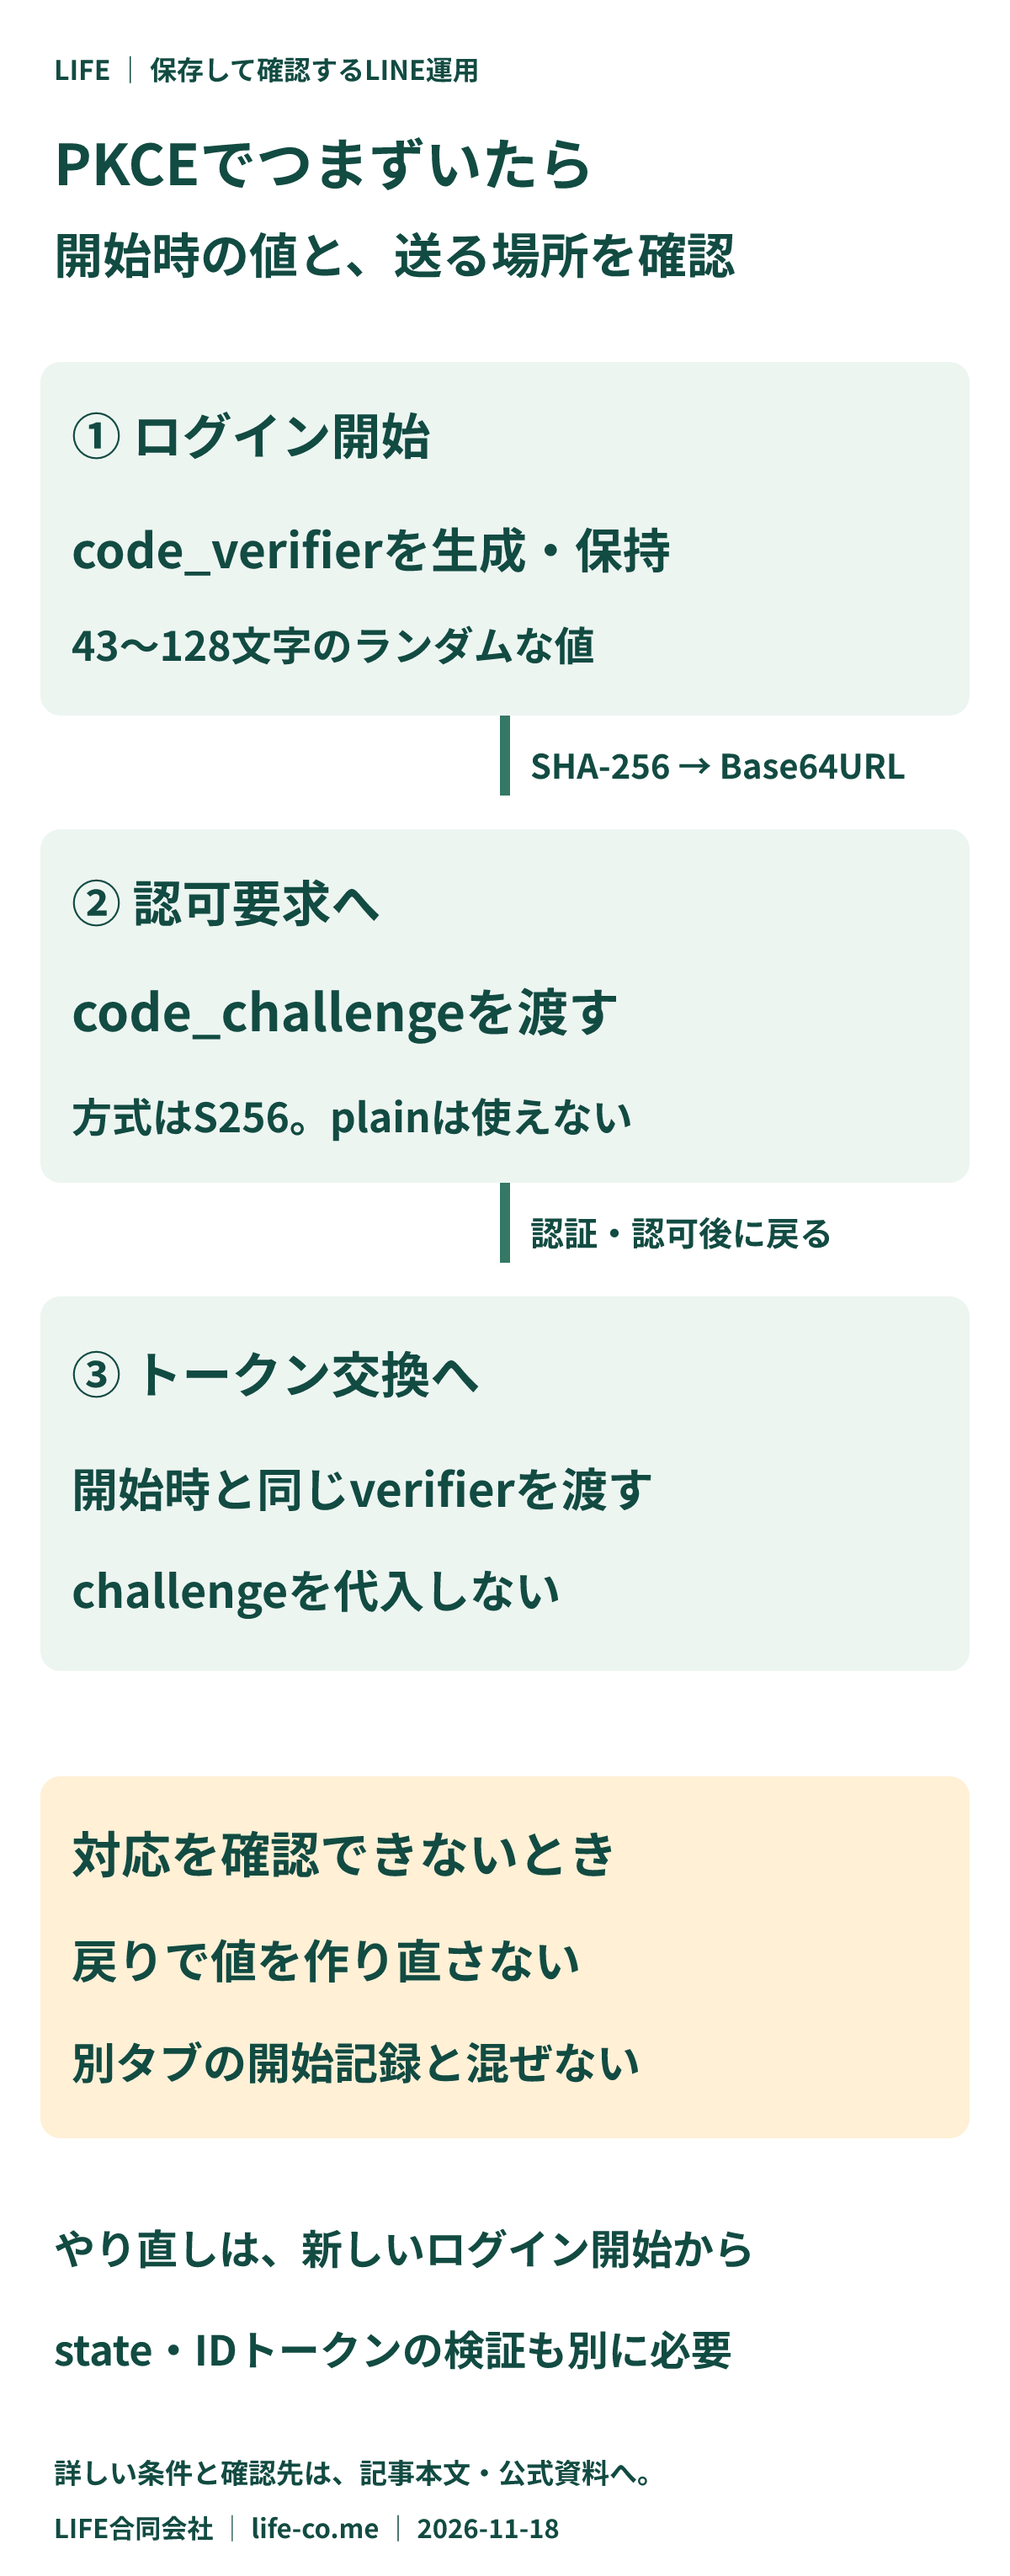
LINE公式のPKCE手順は、ログイン開始時にランダムなcode_verifierを生成し、そこからcode_challengeを作る流れです。確認する順番は次のとおりです。
- 生成する:
code_verifierは43〜128文字。半角英数字と-._~を使えるランダムな値にします。固定値や会員番号の流用は避けます。 - 変換する:その値をSHA-256でハッシュ化し、結果をBase64URLで表します。SHA-256の16進数文字列をさらにBase64化する処理と取り違えないようにします。
- 認可要求へ渡す:
code_challengeとcode_challenge_method=S256を含めます。LINEログインはplainに対応していません。 - トークン交換へ渡す:開始時の
code_verifierをリクエストボディへ含めます。ここへcode_challengeを代入しません。
Base64URLの扱いも確認点です。通常のBase64を使う実装では、末尾の=を除き、+を-、/を_へ変える必要があります。使っているライブラリーがすでにBase64URLを返すなら、独自の変換を重ねる前に出力形式を確かめます。
トークンを発行するAPIの条件はLINEログイン v2.1リファレンスで確認できます。PKCEを追加しても、クライアント認証や認可要求と同じredirect_uriなど、ほかの必須条件がなくなるわけではありません。チャネルシークレットをブラウザーへ公開して対処しないでください。
生成の誤りと、保存・取り出しの誤りを分ける
まず、実ユーザーの値を使わない検証環境で、同じ入力から期待どおりのcode_challengeを作れるかを確かめます。ここが通っているなら、次は開始から戻りまでの対応を調べます。APIが失敗したことだけで、ハッシュ関数が原因とは決められません。
開始時の値が残っていない場合は、保存に成功したか、戻りの処理から参照できるか、認証が終わる前に消していないかを確認します。保存方式はアプリの構成に合わせます。調査のためにCookieの保護を弱めたり、値を共有ログへ出したりする方法は取りません。
値はあるが、別の開始に対応している場合は、連続クリックや複数タブで保存先を上書きしていないかを確認します。たとえばタブAとタブBから順にログインを始め、Aへ戻ったのにBの値を取り出すケースです。これは架空の切り分け例で、すべてのエラーの原因という意味ではありません。
この場合、stateだけを合わせてPKCEの値を使い回すのではなく、どの開始記録から両方の情報を取り出しているかを点検します。開始記録を一つのログイン試行として管理することと、利用者の会員IDを決めることも別です。未検証の戻りから顧客の情報へつなげないようにします。
失敗の記録は、秘密値ではなく段階を残す
担当者への調査メモは、次のようにまとめると確認先が分かれます。
- 発生時刻、対象環境、失敗した処理、HTTPステータスと秘密情報を除いたエラー分類。
- PKCEの生成・保存・取り出しが各段階で成功したか。
- その認可要求にchallengeとS256を含めたか。
- 開始記録とトークン交換が同じ試行へ対応したか。
- 利用者へ何を案内し、誰が返答を引き取るか。
認可コード、verifier、トークン、Cookie、戻り先URL全体を問い合わせへ貼る必要はありません。原因調査用の識別子で処理を結び、顧客の入力内容と分けます。調査者と返信担当が同じ状況を見られるようにし、利用者に何度も説明を求めない設計にします。
やり直すときは、PKCEを外さず新しい開始から
開始との対応を確認できなければ、ログインを成功扱いにせず、元の安全な入口から再試行できるようにします。通常のLINEログイン手順では、認可コードには期限と一回だけ使える条件があります。古い戻り先の再読み込みを繰り返す運用は避けます。
再試行では、その試行用に新しい値を生成します。「戻りで同じ試行の値を作り直す」のとは区別してください。入力途中の内容を保持する場合も、本人確認後に復元できる範囲を決め、未保存なのに復元できると約束しません。
公開前の確認は、通常の一往復、複数タブ、開始記録の欠落、意図的に異なるverifier、同意キャンセルを許可された環境で分けて行います。異常時にPKCEを外して通す処理がなく、本人が次の操作を選べるところまでを確認対象にします。
※仕様確認日:2026年11月18日。切り分け・保存・引き継ぎの説明は設計上の提案です。実サービスの認証変更や実ログイン試験を実施した記録ではありません。制作・確認方針も参照してください。