LINE Messaging APIで401が返るとき|トークンの種類・期限・再発行の確認順
 文・小川 靖人元LINE社員・LIFE合同会社 代表
この記事の結論
Messaging APIの401を、友だちのブロックや月の通数不足と混同しないために。Authorization、チャネル、トークンの有効期限、再発行後の反映先を、秘密値を共有せず確認する順番を整理します。
最終更新:2026年10月17日
Messaging APIでHTTP 401が返ったら、同じメッセージを何度も送る前に、サーバーが使っている認証情報を確認します。友だちがブロックしたか、月の送信可能数を使い切ったかという調査とは分けてください。
担当者へ渡すのは、失敗したAPI、発生時刻、HTTPステータス、最近の設定変更です。アクセストークンそのものをチャットや問い合わせフォームへ貼る必要はありません。
最初にAuthorizationとトークンの用途を確かめる
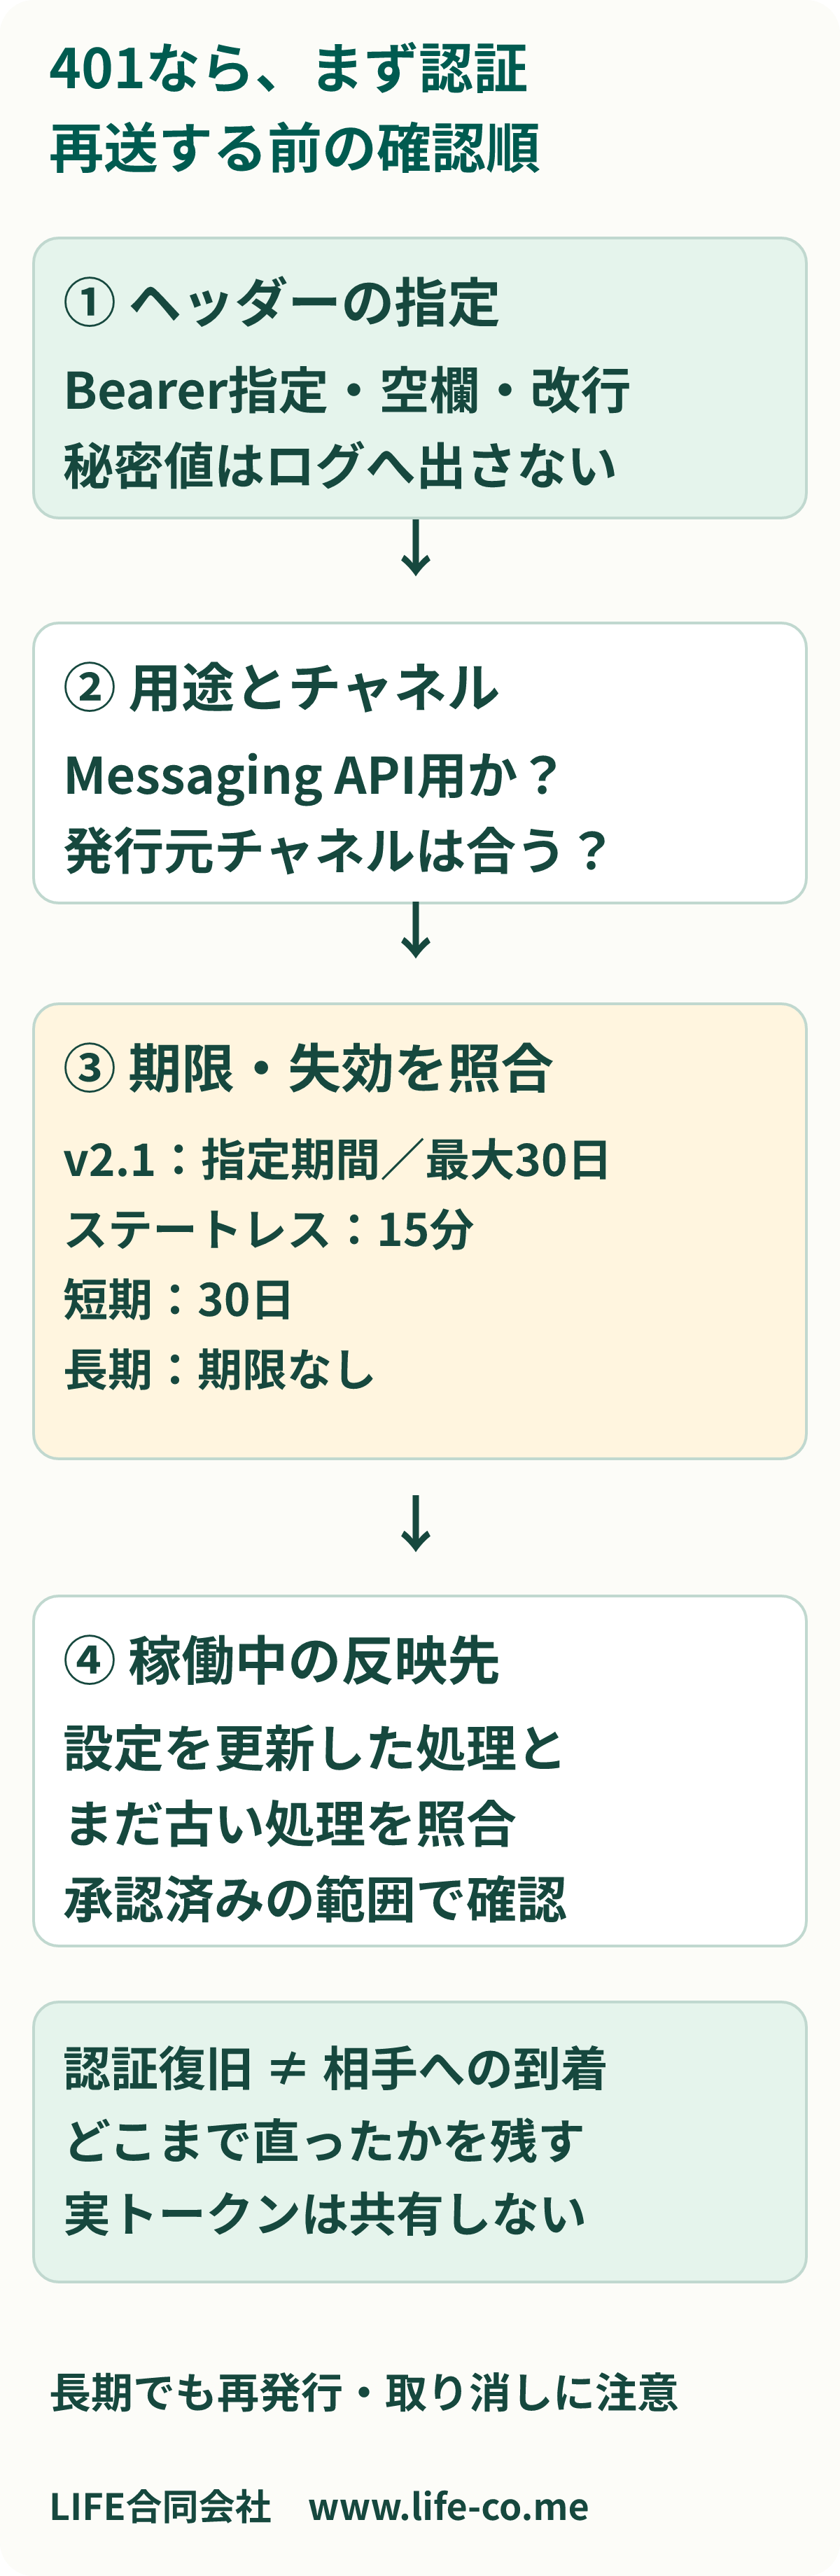
公式リファレンスのステータスコードでは、401は有効なチャネルアクセストークンを使ったかを確認するエラーです。次の順で、送信処理を管理する担当者が調べます。
- 失敗したリクエストに
Authorizationヘッダーが付いているか。 Bearerの後ろへ、設定したトークンを正しく渡しているか。空の設定や意図しない改行が入っていないか。- LINEログイン用のユーザーアクセストークンやIDトークンを、チャネルアクセストークンの代わりにしていないか。
- 対象のMessaging APIチャネルと、設定したトークンの発行元が合っているか。
ログを確認する際も、認証ヘッダーの値は伏せます。管理画面に設定があることと、実際に動いているサーバーがその設定を読んでいることは別です。
期限切れかどうかは、種類を決めてから調べる
公式のチャネルアクセストークン解説では、有効期間が異なる4種類が案内されています。
- v2.1:指定した期間で、最大30日。
- ステートレス:15分。
- 短期:30日。
- 長期:有効期限なし。ただし、再発行や取り消しの影響は受けます。
「昨日まで動いた」「長期だから切れるはずがない」だけで判断せず、種類・発行時点・失効に関わる操作を照合します。ステートレスは発行後に取り消せない種類です。ほかの種類と同じ更新手順を一律に当てはめないでください。
再発行後は、どの処理が古い設定を使うかを確認する
長期トークンは再発行すると、現在有効なものが無効になります。再発行時に旧トークンの有効期間を最大24時間延長する選択肢がありますが、再発行すればすべての連携先が自動で切り替わるわけではありません。
たとえば、Webからの送信と夜間の処理が別の設定を読んでいれば、片方だけ復旧することがあります。これは架空の構成例です。更新の前に、設定を使う処理、反映する担当、確認方法を一覧にします。秘密値は一覧へ含めません。
復旧確認は、権限のある担当者が承認済みの検証先・範囲で行います。実顧客への一斉送信を、認証の動作確認の代わりにはしません。漏洩が疑われる場合は通常の更新とは分け、公式資料の取り消し条件と自社の対応手順に従います。
認証が直った後の送信結果も分けて残す
401が解消したこと、APIが送信を受け付けたこと、相手に届いたことは別の確認です。200でも届かない場合の確認へ進むのは、認証エラーが解消してからです。429なら頻度と月の送信通数の切り分けを確認します。
引き継ぎには「どの処理の認証が直ったか」「送信先で何を確認したか」「まだ分からないこと」を残します。確認できた範囲をそろえることで、別の担当者が顧客へ同じ質問や送信を繰り返すのを減らせます。
仕様確認日:2026年10月17日。トークンの発行・取り消し・本番設定の変更は、この記事を読んだだけで実行せず、利用中の連携と担当範囲を確認して進めてください。