LIFFのアクセストークンはいつ切れる?|12時間の期限とログアウト・自社セッションの違い
この記事の結論
LIFF SDKが取得するユーザーアクセストークンの有効期間と、期限内でも無効化される条件を解説。画面を閉じる、SDKでログアウトする、自社サービスのセッションを終了する、を分けて確認します。
最終更新:2026年10月20日
LIFF SDKが取得するユーザーアクセストークンの有効期間は、発行後12時間です。ただし、12時間は「その間は必ず使える」という保証ではありません。アプリを閉じたことや、特定のLINEミニアプリで権限を追加したことにより、期限内でも無効になる場合があります。
予約画面を開き直すと認証エラーになる、ログアウトしたつもりでも会員画面へ戻れる、といった場合は、LINEのトークンと、自社サービスが管理するログイン状態を分けて確認します。Botからメッセージを送るチャネルアクセストークンとは、使う人も目的も異なります。
まず「どのトークンか」を確かめる
LIFF公式リファレンスのliff.getAccessToken()は、現在のユーザーのアクセストークンを取得するAPIです。LIFFブラウザーでは、初期化時にSDKがトークンを取得します。外部ブラウザーでは、ログインした後に再び初期化する手順が必要です。
一方、liff.getIDToken()が取得するIDトークンは別のものです。同じ公式資料ではIDトークンの有効期間は発行から1時間とされています。「LINEのトークンは全部12時間」として、共通の固定タイマーだけで判断しないでください。
エラーを調べるときは、取得したAPI、対象チャネル、初期化とログインが終わったかを確認します。実際のトークン値をログやスクリーンショットへ書く必要はありません。認証済みか、検証が成功したか、失敗した段階はどこかを、秘密値なしで記録します。
期限を迎える前に無効になる条件もある
LIFFリファレンスでは、アプリを閉じるとアクセストークンが無効になる場合があると説明されています。また、チャネル同意の簡略化が有効なLINEミニアプリで、アクセス許可要求画面から追加権限を許可した場合は、アクセストークンが更新され、以前のものが無効になります。
後者は条件付きのLINEミニアプリの説明であり、すべてのLIFFで権限画面を開くたびに同じことが起きるという意味ではありません。自分のアプリの種類と設定を確認してください。
画面を開き直したとき、古いトークンを保管場所から取り出して使い続ける設計では、時計上の期限だけでは判断できません。初期化を済ませ、その時点のSDKの状態と、サーバー側の検証結果を確認します。ウィンドウを閉じる条件と、閉じた後も認証が有効かは別の問題です。
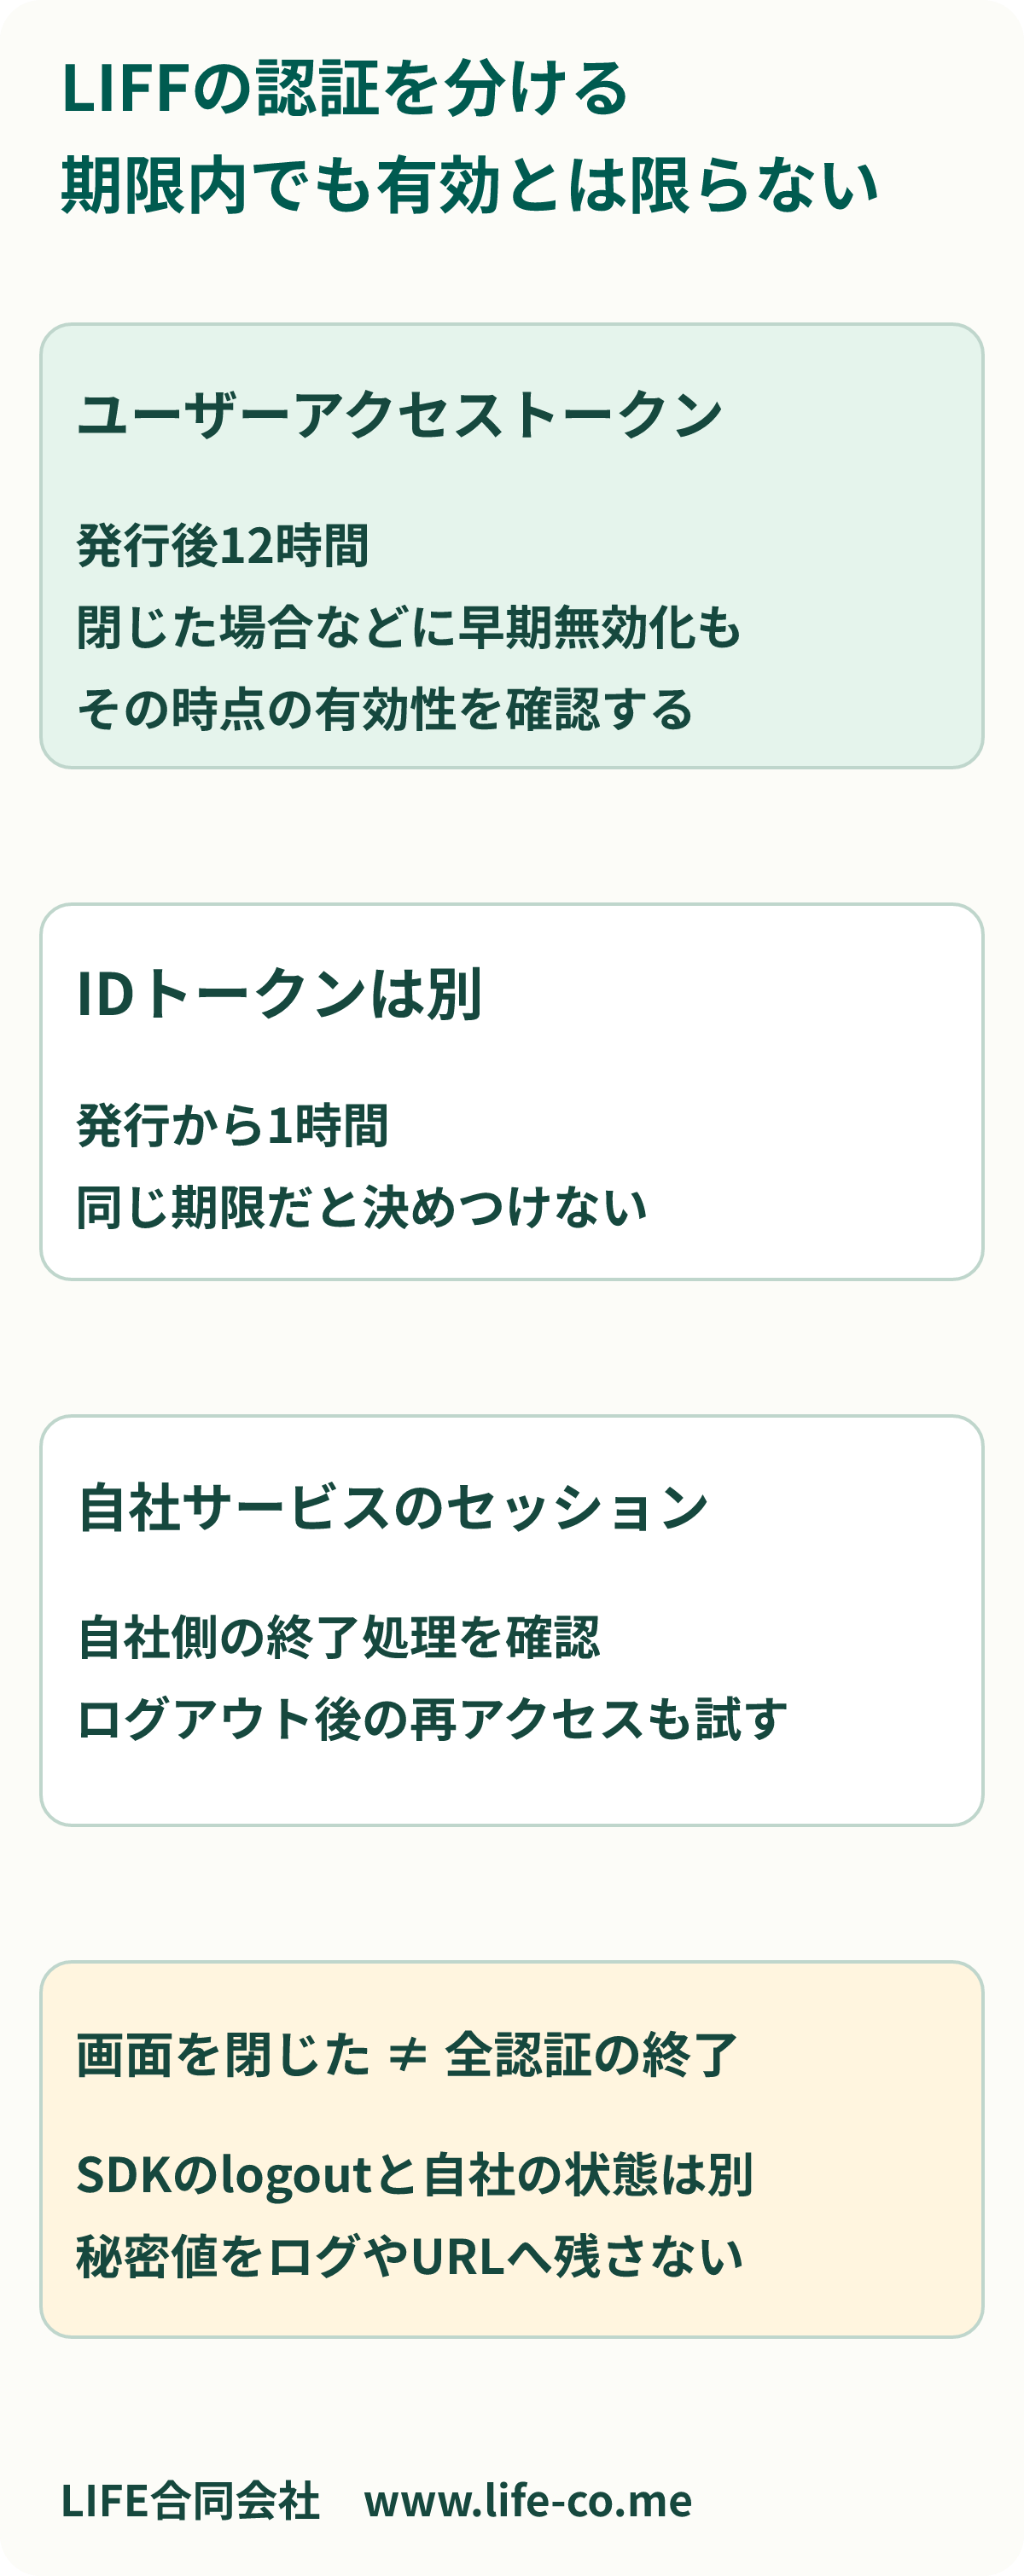
図:トークンの期間と、サービス側のログイン状態を分けた確認表です。期限内でも有効性の確認を省かないでください。
SDKのログアウトと、自社サービスの終了処理を分ける
公式のliff.logout()はログアウトするためのAPIです。一方、自社サービスが独自に発行したセッションや、サーバーに保存した認証状態の扱いまで、このAPIの説明だけで完了したとは言えません。
自社側でもログイン状態を持つ構成なら、ログアウト操作で何を終了させるかを実装担当者と決めます。画面の名前を消すだけではなく、ログアウト後の再アクセスで個人の情報を取得できないかを確認します。ブラウザーの「戻る」やページ再読み込みも、確認する操作に含めます。
これは構成に応じた設計上の確認です。LINEアプリそのものからのログアウト、公式アカウントのブロック、サービスからの退会が同時に行われる機能だとは説明しません。利用者が操作するボタンにも、何からログアウトするのかを分かる言葉で表示してください。
サーバーは表示名や期限の自己申告を信用しない
公式のサーバーでのユーザー情報利用手順では、LIFFから受け取ったアクセストークンの有効性を検証し、さらにチャネルIDと有効期間を確認する流れが示されています。画面から届いた表示名やユーザーIDを、そのまま本人の証明として採用する方法ではありません。
すでにIDトークンを使う構成なら、IDトークンの検証と混同せず、その構成の公式手順を使います。二つのトークンを無理に両方使うことが目的ではありません。
予約入力中に再認証が必要になる場合は、どこまでの入力を安全に保持できるか、本人確認後にどこから再開するかも設計します。同じ説明を最初からやり直してもらわずに済むことと、別人の予約を見せないことを両立させます。実装後は、期限切れ・閉じた後の再起動・ログアウト後の再アクセスを許可された環境で確かめてください。
※仕様確認日:2026年10月20日。トークンの期間はLIFF公式資料、自社セッションの確認は構成に応じた設計提案です。実ユーザーのトークン取得や認証情報の保存は行っていません。