LINEログインのトークンを更新できないとき|90日の期限と再ログインの判断
この記事の結論
LINEログインのアクセストークン更新で、30日の有効期間、延長されないリフレッシュトークンの最長90日、同意取消を切り分けます。更新・保存・再認証を分ける確認手順です。
最終更新:2026年11月18日
LINEログインのアクセストークンを更新しても、リフレッシュトークンの有効期間は延長されません。更新が必要になった時点でリフレッシュトークンも期限切れなら、同じ更新要求を繰り返さず、本人に改めてログインしてもらう必要があります。
この記事は、LINEログイン v2.1のトークン更新を扱う実装・運用担当者向けです。LIFF SDKのアクセストークンや、Botの送信に使うMessaging APIのチャネルアクセストークンの更新手順とは分けます。「LINEのトークン」という名前だけで、同じ有効期間やAPIを当てはめないでください。
30日と最長90日は、別の期限
公式のアクセストークン管理では、LINEログインのアクセストークンは発行後30日間、リフレッシュトークンはアクセストークンの発行から最長90日間と説明されています。アクセストークンには、残り秒数を示すexpires_inも返されます。
更新APIのリファレンスでは、更新後もリフレッシュトークンの期限は延長されないと明示されています。更新レスポンスにrefresh_tokenが含まれることを、新しい90日間が始まった証拠にしないでください。
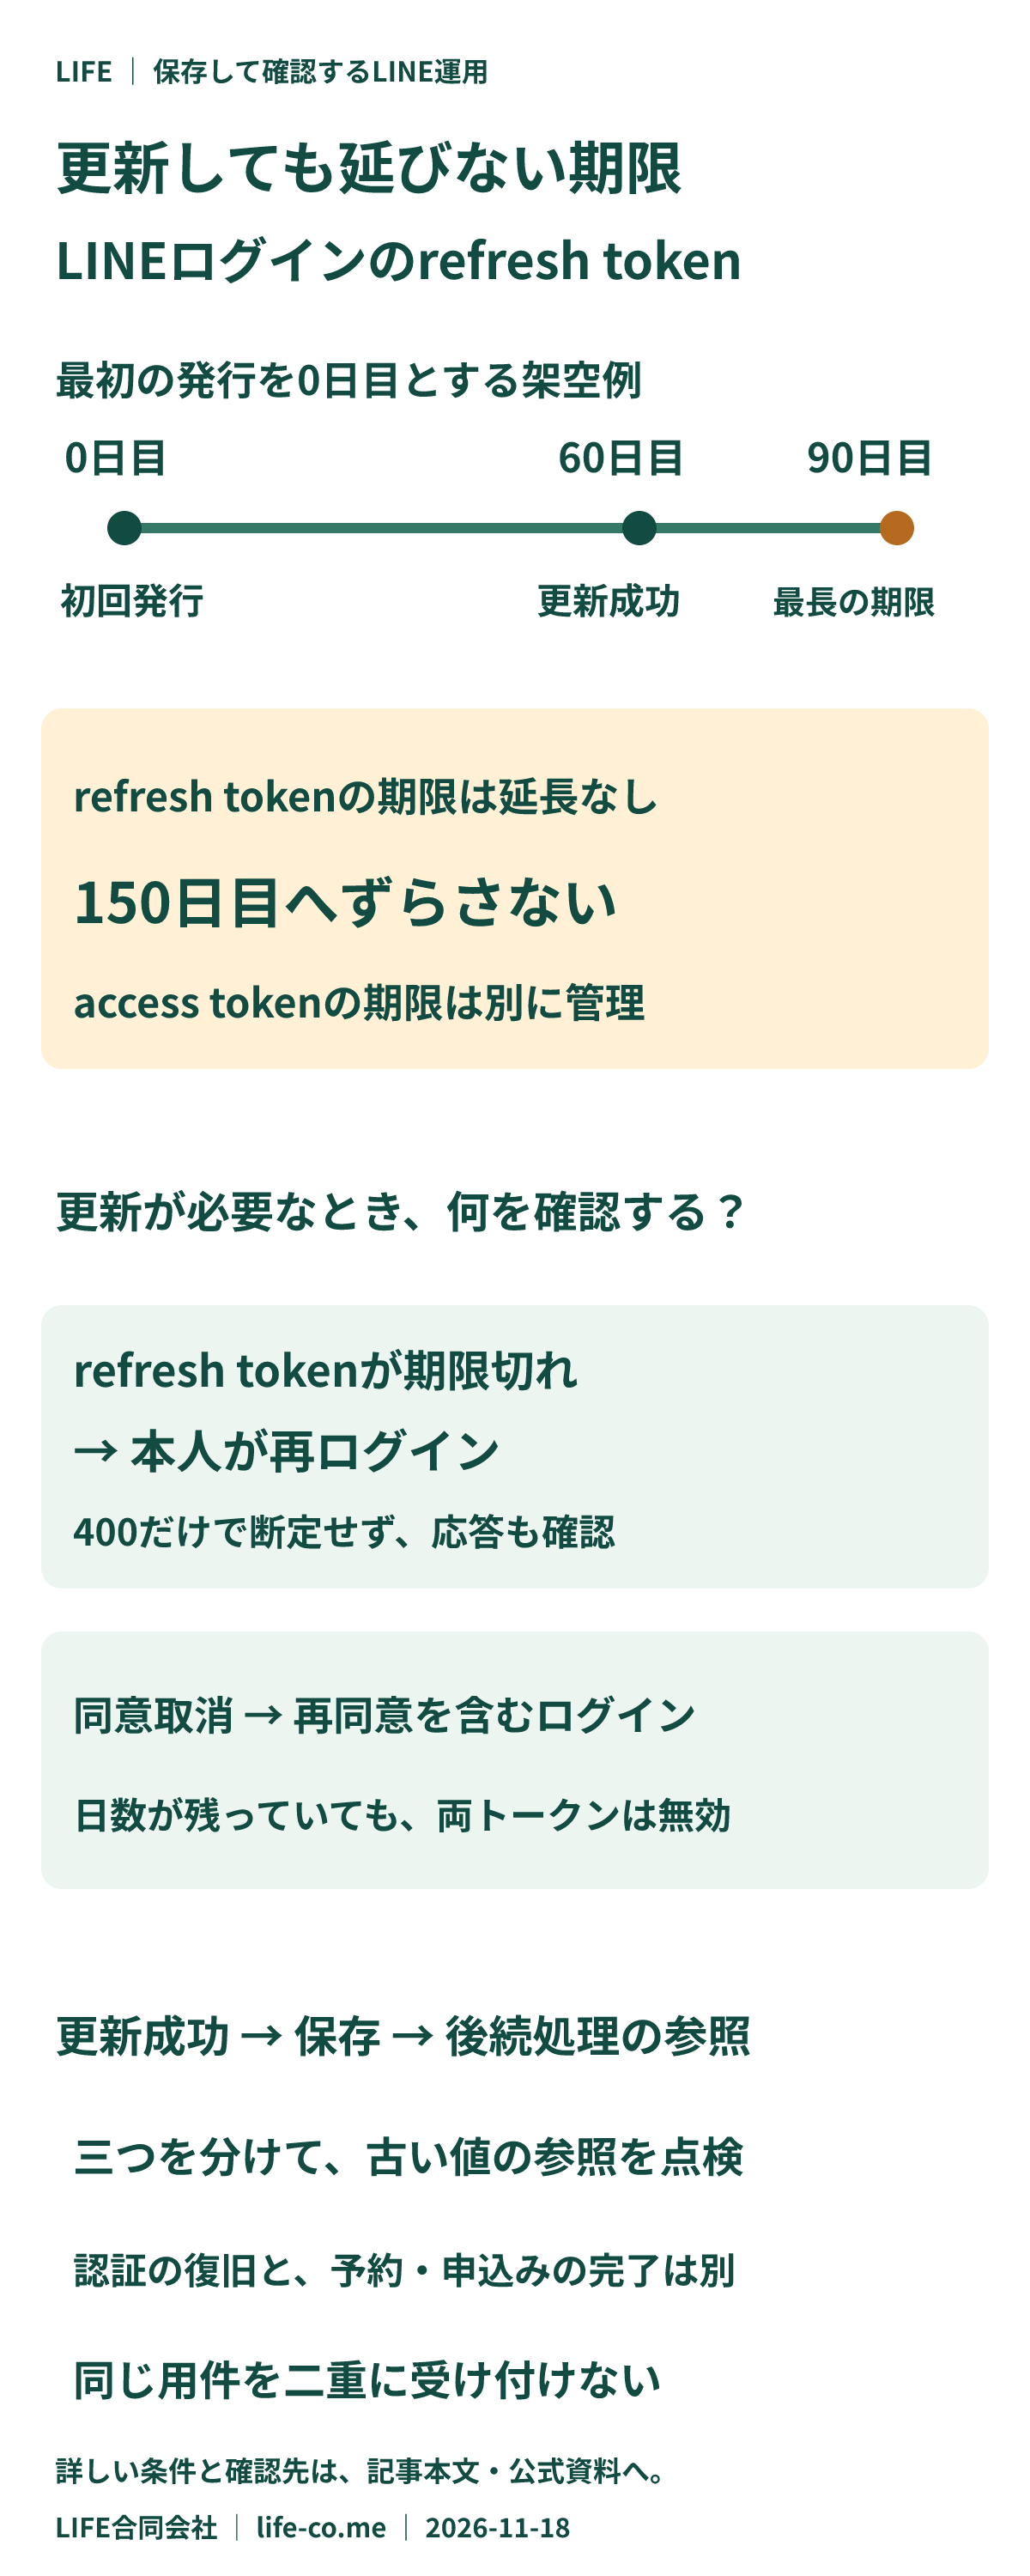
架空の時系列で考えます。最初の発行を0日目、60日目に有効なリフレッシュトークンで更新した場合でも、リフレッシュトークンの期限を150日目へずらして管理しません。最初の発行を起点とした最長90日の枠を保ちます。一方、更新されたアクセストークンの有効期間は、そのレスポンスに沿って別に管理します。
これは「90日目に自社サービスから必ずログアウトさせる」という意味ではありません。自社のセッション、有効なアクセストークン、更新に使えるリフレッシュトークンを分け、何の処理に再認証が必要なのかを判断します。
更新できない原因を三つに分けて調べる
期限切れの場合は、リフレッシュトークンを受け取った起点と、今回の更新日時を照合します。公式リファレンスでは、期限切れの更新要求はHTTP 400になります。ただし400は一般にリクエストの問題でも使われるため、ステータスだけで期限切れと断定せず、秘密値を除いた応答内容と設定を確認します。
同意が取り消されている場合は、日数が残っていても更新できません。連動アプリの公式説明では、利用者が同意を取り消すと、アクセストークンとリフレッシュトークンが直ちに無効になります。本人が再び同意してログインするまで、更新で復旧させることはできません。期限切れのように見えても、同意取消を迂回する処理は作らないようにします。
要求や参照先が違う場合は、更新用のgrant_type、対応するリフレッシュトークン、チャネル、公式資料に沿ったクライアント認証を確認します。認可コードを初めて交換する要求と、更新要求は同じ目的ではありません。Messaging APIの送信用トークンにも、この更新APIは使えません。
更新失敗だけで、友だちのブロック、会員退会、予約取消と判断しないでください。必要な本人確認やサービスの状態確認を終えないまま、別の会員IDに付け替える処理も避けます。連携解除と退会の違いは、顧客へ影響を説明するときの確認先です。
更新成功後は「保存できたか」「使う処理が切り替わったか」も確認
更新APIが成功しても、後続のプロフィール取得などが古いアクセストークンを参照していれば、サービス側ではエラーが続く可能性があります。次の三段階を分けて追います。
- 更新APIから成功レスポンスを受け取った。
- 新しいアクセストークンと有効期間を、対応するユーザー・チャネルの記録へ保存できた。
- 後続処理が、その更新済みの記録を参照している。
二つの処理が同時に更新を始める構成では、古い保存結果が後から上書きされないかも確認対象です。これは自社側の保存設計の点検であり、LINEが保存や並列処理を管理してくれるという説明ではありません。
トークンを画面や問い合わせ文へ出して比べるのではなく、調査用ID、処理時刻、保存の成否、参照した記録の版などで追える形にします。更新が成功したことと、予約や申込みが受け付けられたことも別です。途中の業務処理を無条件に再実行しないようにしてください。
再ログイン後に、本人の続きへ戻れるようにする
たとえば「LINEとの接続を確認するため、もう一度ログインしてください」という表示を用意します。これは架空の案内例です。入力が保存されているか、どこから再開するかを実装に合わせて説明し、保存していない内容の引き継ぎは約束しません。
本人確認後に同じ相談の続きを開く設計なら、名前だけで過去の相談へ結び付けず、検証済みの識別情報と権限を確認します。再ログインをキャンセルした場合は処理を止め、必要に応じて担当へ相談できる入口を残します。対応担当には、認証で止まっているのか、申込み自体が受け付け済みなのかが分かるメモを渡します。
公開前は、アクセストークンの期限切れ、リフレッシュトークンの期限切れ、同意取消、更新後の保存失敗を許可された環境で個別に確認します。更新の成否を業務処理の完了と混同せず、本人が再開方法を選べることまでを点検してください。
※仕様確認日:2026年11月18日。時系列と表示文は架空例、保存・再開・引き継ぎは設計上の提案です。実ユーザーのトークン更新や同意取消を行った記録ではありません。制作・確認方針も参照してください。